▲ 2026年国家网络安全宣传周主题日宣传图(数字教育研究院制作)
2026年国家网络安全宣传周丨个人信息保护日-守好数据护好隐私
供稿:数字教育研究院 | 发布日期:2026年9月20日 | 全文约2170字,阅读约5分钟
9月20日是2026年国家网络安全宣传周“个人信息保护日”。从一张录取通知书、一次线上报名,到每天的刷脸进校、扫码消费、线上学习,我们的个人信息始终在“流动”。今年的主题是“网络安全为人民,网络安全靠人民——智能时代 网安护航”,而保护好个人信息,正是每个人都能亲手做到的那一部分。
一、哪些信息属于个人信息
▍ 《中华人民共和国个人信息保护法》明确,个人信息是以电子或者其他方式记录的与已识别或者可识别的自然人有关的各种信息,包括姓名、出生日期、身份证件号码、生物识别信息、住址、电话号码、电子邮箱、健康信息、行踪信息等。
▍ 其中,敏感个人信息包括生物识别、宗教信仰、特定身份、医疗健康、金融账户、行踪轨迹等信息,以及不满十四周岁未成年人的个人信息。处理敏感个人信息应当具有特定的目的和充分的必要性,并取得个人的单独同意。
二、个人信息是怎么“漏”出去的
▍ 过度授权:安装App时“一键同意”全部权限,通讯录、相册、位置、麦克风长期开放。
▍ 公共场景泄露:连接无密码公共WiFi办理网银、在社交平台晒出证件和车票二维码、随手丢弃含有个人信息的快递单与单据。
▍ 钓鱼与仿冒:假冒“学校通知”“教务系统升级”“奖助学金发放”的页面和表单,套取学号、身份证号、银行卡号与验证码。
▍ 内部违规流转:工作中通过私人邮箱、个人网盘、微信群传输师生信息表格,或以“方便统计”为由超范围收集。
▍ 数据被攻击窃取:弱口令、未修复漏洞、缺少访问控制,都可能让信息系统成为数据泄露的入口。
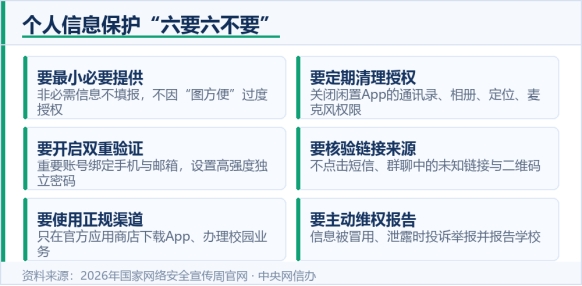
▲ 主题宣传要点图(点击可放大查看)
三、法律赋予你的权利,请一定知道
▍ 知情同意权:处理个人信息应当遵循合法、正当、必要和诚信原则,取得个人同意;处理敏感个人信息需取得单独同意。
▍ 可查阅复制与可携带权:有权查阅、复制自己的个人信息,并可请求将个人信息转移至指定的处理者。
▍ 更正补充权:发现个人信息不准确或者不完整的,有权请求更正、补充。
▍ 删除权:处理目的已实现、保存期限已届满,或者处理者违法处理等情形下,有权请求删除。
▍ 要求解释说明权:有权要求个人信息处理者对其个人信息处理规则进行解释说明。
▍ 投诉举报与诉讼权:发现个人信息权益受到侵害,可以向履行个人信息保护职责的部门投诉举报;处理者拒绝处理或者不予答复的,可以依法提起诉讼。
个人信息保护“一句话” 收集要有依据,使用要有边界,存储要有防护,共享要有规则,销毁要有记录——这既是学校的责任,也是每位师生使用他人信息时必须守住的规矩。 |
四、校园场景操作指引
▍ 入学报到与学籍注册:按学校通知的官方渠道提交材料,不向非官方“迎新群”“代办点”提供身份证、录取通知书照片。
▍ 奖助学金与评优申请:通过学校统一身份认证平台办理,不在公开群里发送含身份证号、家庭信息的表格;收到“补贴发放需扫码认证”的通知,先向辅导员核实。
▍ 一卡通与人脸识别:校园卡、校园码不转借他人,不为他人“代刷门禁”“代过人脸”,丢失后立即挂失。
▍ 快递与外卖:填写真实姓名可改为姓氏+称谓,收货地址写到楼栋即可;取件后及时涂抹或撕毁面单上的姓名、电话、地址。
▍ 社交与求职:简历只提供给明确的招聘单位,不把身份证、学历证书原件照片发给个人微信;面试前先核实企业资质与工商信息。
五、六个“要”:把保护做在前面
▍ 要最小必要提供:非必需的信息不填报;对以“方便”“优惠”为由索要身份证、人脸、银行卡信息的行为保持警惕。
▍ 要定期清理授权:每季度检查一次手机权限,关闭闲置App的通讯录、相册、定位、麦克风、剪贴板权限,关闭“个性化推荐”中的敏感选项。
▍ 要开启双重验证:重要账号绑定手机号与备用邮箱,开启二次验证,密码做到“一账号一密码”。
▍ 要核验链接来源:不点击短信、群聊、邮件中的未知链接与二维码,不安装来源不明的应用。
▍ 要使用正规渠道:只在官方应用商店下载App,只通过学校官方平台办理报到、缴费、评优、报销等业务。
▍ 要主动维权报告:个人信息被冒用、泄露,或收到异常骚扰电话与短信,及时投诉举报并向学校报告。
六、六个“不要”:把风险挡在外面
▍ 不要在公共网络办理敏感业务:网银、支付、修改密码等操作,请使用手机流量或可信网络。
▍ 不要随意公开个人行踪:朋友圈、短视频中避免出现证件、车票、门牌号和实时定位。
▍ 不要转借个人凭证:校园卡、身份证、账号、人脸识别信息绝不外借,不为他人“代过人脸”“代刷门禁”。
▍ 不要超范围收集信息:作为学生干部、社团负责人,收集同学信息要说明用途、控制范围、妥善保管,用后及时删除。
▍ 不要用私人工具传输数据:工作数据只在学校的统一身份认证平台、融合门户、办公系统与校内网盘中流转。
▍ 不要“一码通行”:不使用同一密码、同一个人脸模板注册所有平台,避免一处泄露、处处失守。
七、学校的信息化治理实践
▍ 制度与标准:制定数据管理制度和标准规范,建立数据共建共享机制,明确数据采集、存储、使用、共享、销毁各环节要求。
▍ 分类分级保护:开展数据安全分类分级保护与风险评估,对重要数据和个人信息实施差异化防护措施。
▍ 技术防护:落实最小必要访问控制、传输与存储加密、操作日志留痕与审计、定期备份与容灾。
▍ 服务与响应:统一受理师生的网络与信息化服务请求,对涉及个人信息的问题快速响应、闭环处置。
个人信息保护,既是法律要求,也是一种能力,更是一种习惯。让我们从清理一次权限、更换一次弱口令、核实一次链接开始,把保护个人信息变成顺手就能做到的事,共同筑牢校园数据安全防线。
(本文法律要点依据《中华人民共和国个人信息保护法》《中华人民共和国数据安全法》及修改后的《中华人民共和国网络安全法》整理,仅供学习参考;配图由数字教育研究院制作。)
来源:数字教育研究院
初审:沈晶伟
复审:马学超
终审:马建华
 吉林铁道职业技术大学网站备案: 吉ICP备 08100330号-1
 吉公网安备 22022102000117号